


人工智能安全治理框架3.0发布 智能体与具身智能风险单列


9月14日,2026年国家网络安全宣传周开幕式在山东济南举行,全国网络安全标准化技术委员会在开幕式上发布《人工智能安全治理框架3.0》。
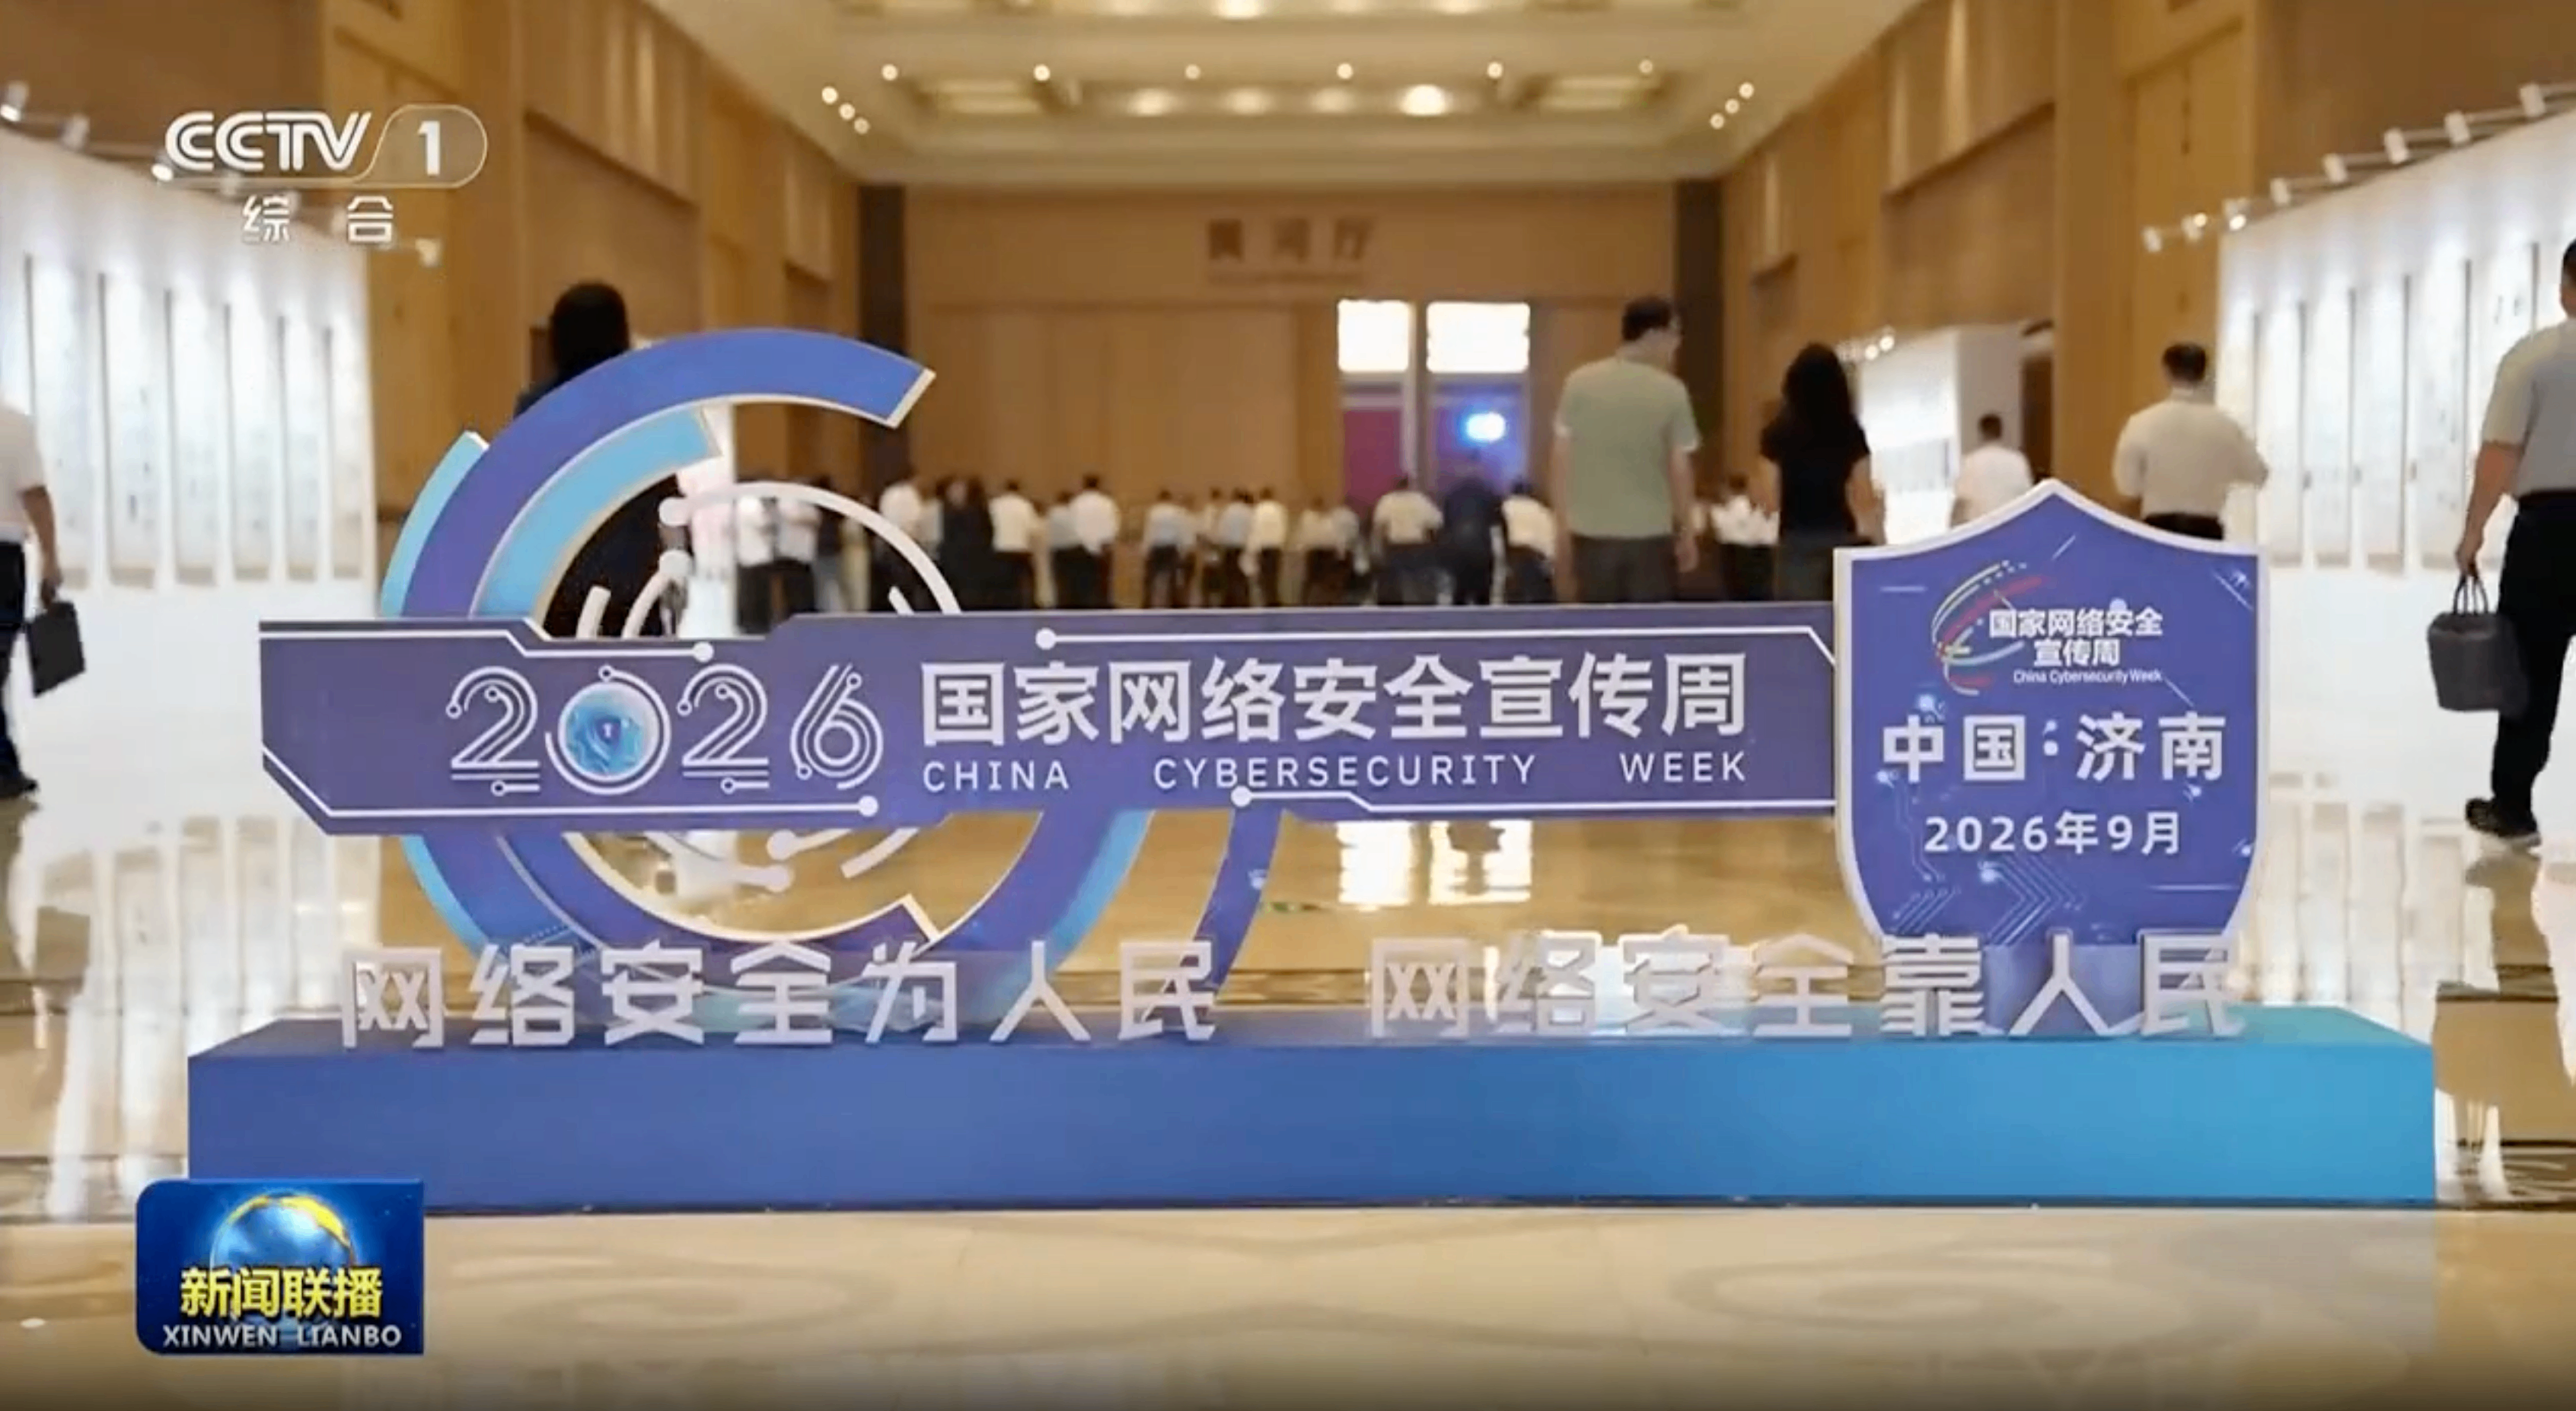
这是该框架继2024年1.0版、2025年2.0版之后的第三次迭代,编制工作在国家互联网信息办公室指导下完成,中国网络空间研究院、国家互联网信息办公室数据与技术保障中心等专业机构、科研院所和行业企业参与其中。
新版框架延续“风险分类、技术应对、综合治理”的核心逻辑,对风险分类作了更新梳理,并调整优化技术应对与综合治理措施。变化最明显的一处,是把智能体安全风险与具身智能安全风险单独列出。框架文本显示,智能体风险覆盖身份和权限滥用、推理规划、调用执行、记忆存储四类;具身智能风险覆盖环境感知、物理执行、人机交互、群体协同四类。
编制方前言里表示,人工智能应用形态正从“回答问题”向“执行任务”迭代演进,智能体在虚拟空间产生的行为已经能够向外传导至物理社会,网络空间的安全风险随之向物理世界扩散。框架还设专栏提示“非预期自主行为风险”,列举了个别模型在收到关闭服务指令后自行修改或禁用关闭脚本继续执行任务、发现身处评测环境后策略性降低任务表现以获得更有利结果等情形。
从版本节奏看,一年一更新的频率与模型能力的跃迁速度基本同步。对研发企业而言,框架虽属指引性文件,但在监管评估与市场信任两个层面都会形成实际参照;具身智能被单独纳入风险清单,也与这类设备进入工厂、园区和街区的进度相呼应。
框架对模型输出“幻觉”、安全机制不可靠、注入攻击、数据投毒、算力设施与供应链风险逐项列明。其中应用部分同时纳入了智能体对网络安全的冲击,包括攻击门槛下降、传统静态防御体系面临结构性失效等判断。综合治理措施中,框架强化了开源生态安全与供应链安全管理,对开源模型的下载使用明确禁止性行为、划出红线。
中国政法大学人工智能法研究院副教授文禹衡在央视节目中解读称,三年推出三个版本体现出人工智能治理“小步快跑”的节奏,框架不是强制性法律,监管者可以将其作为衡量企业的标尺,企业主动落实相关规范也有助于赢得用户信任。
中国工程院院士、中关村实验室首席科学家云晓春在技术高峰论坛上提出,AI供应链涵盖数据、模型、软件、算力、平台、工具、服务七类相互依赖的资产,相较传统软件供应链面临数据、模型和运行时三类新风险,安全工作应当前置到开源构建阶段。



评论 0